コラム
2026-10-13
社内LAN構築の接続手順を設計から運用まで4ステップで解説
社内LAN(社内ネットワーク)の構築と接続は、要件定義・設計・構築・運用の4ステップで進めます。本記事の「4ステップ」はこの4工程を指し、ケーブルや機器を実際につなぐ接続作業はステップ3に含まれます。
- ステップ1 要件定義:利用人数、拠点数、必要な速度、セキュリティ要件を業務の実態から洗い出します。
- ステップ2 設計:IPアドレス、VLAN、Wi-Fi、VPN、冗長化を要件に沿って決めます。
- ステップ3 構築:機器を設置し、配線、機器設定、端末接続、疎通確認の順で接続します。
- ステップ4 運用:トラフィックの計測と監視を続け、設定変更の履歴を残します。
4ステップの前提となる機器の役割、各ステップに組み込むセキュリティ対策(VLANによる分離、VPN、多層防御)、失敗例と回避策も本文で解説します。
社内LANの基礎知識と構築目的
社内LANとWAN・インターネットの違い
社内LANを理解する第一歩は、LAN・WAN・インターネットという3つの範囲を区別することです。
コンピューター・ネットワークは規模に応じて分類されます。LAN(Local Area Network)は、同一建物内や構内といった比較的狭い範囲にあるパソコンやプリンター、サーバーなどの機器を接続し、データをやり取りするネットワークです。これに対して、WAN(Wide Area Network)は、広い地域間で構築されたネットワークを指します。
つまり社内LANは、オフィスや工場といった一つの拠点の中でパソコンや業務機器を結ぶ役割を担います。複数拠点を結ぶときはWANの技術を、外部との通信にはインターネット回線を組み合わせて使います。本記事の4ステップは、このうち拠点内の社内LANを対象とします。
社内LAN構築で得られる効果
社内LANを整えると、日々の業務で使う機器やデータを共有しやすくなります。
オフィスや学校、カフェ、家庭では、パソコンやプリンター、サーバーなど複数の機器をつなぐためにLANを利用します。
こうした基盤があると、ファイルの共同編集、プリンターの共有、業務システムの利用、外出先からのアクセスといった働き方が実現できます。得られる効果は環境や設計次第で変わるため、自社の使い方にあわせて必要な機能を選びます。
社内LANを構成する主要機器と接続方式
ルーター・スイッチ・アクセスポイントの役割
社内LANは、役割の異なる機器を組み合わせて成り立っています。
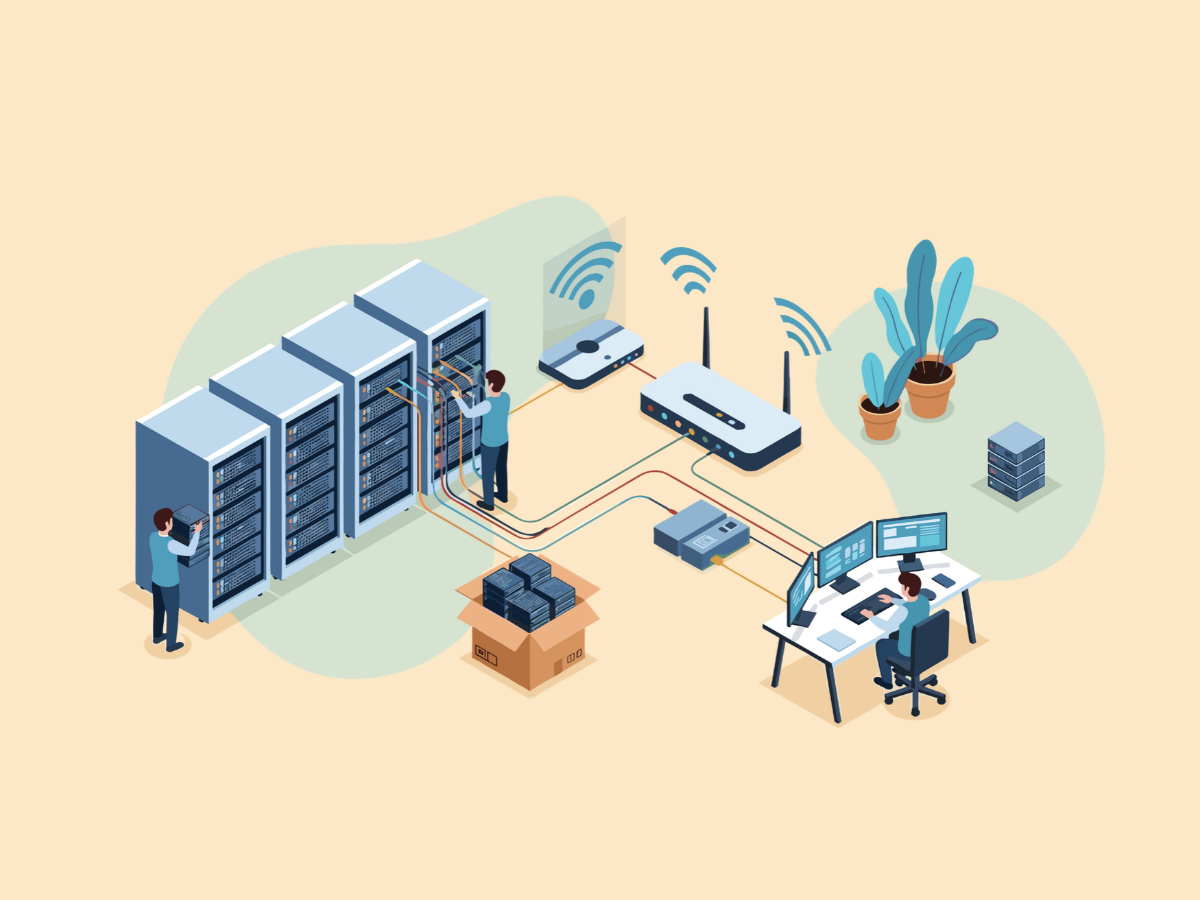
LANは、ルーターやスイッチ、ファイアウォールなどのネットワーク機器と、それらをつなぐケーブルから構成されます。設計図にしたがって配線と機器の調達・設置を行い、ルーターやゲートウェイにはネットワークアドレスや経路を、ファイアウォールなどのセキュリティ装置にはアクセス制御を設定します。
ルーターは外部との出入り口、スイッチは社内の分岐点、アクセスポイントは無線接続の入口、と役割を分けて考えるとイメージしやすくなります。スイッチは、対応する通信速度やポート数、LANケーブル経由で機器に電力を供給するPoE給電への対応有無で機種が分かれます。将来の速度需要やPoE給電の要否も見据えて選ぶと、後から差し替える手戻りを減らせます。
有線LANと無線LANの使い分け
有線と無線は、それぞれ得意分野が違います。
無線LANは、設置環境によってはアクセスポイント同士の電波干渉や電波強度の不足が起き、接続が不安定になることがあります。文部科学省のガイドブックでも、電波干渉への対応としてアクセスポイントのチャネル変更や電波干渉調査などが挙げられています[※1]。「とりあえずアクセスポイントを増やす」だけでは、安定した通信環境を実現できません。
据え置きのパソコンやサーバー、複合機のように場所が固定される機器は有線で結ぶと安定します。持ち運ぶノートパソコンやタブレット、ハンディ端末は無線が向きますが、電波環境の事前調査が欠かせません。業務内容と設置場所に応じて、有線と無線を組み合わせます。
MACアドレスとIPアドレスの基本
機器を正しく識別するために、2種類のアドレスを理解しておきます。
MACアドレスとは、LANに接続された機器を判別するための識別番号で、一般に6バイト(48ビット)で表され、イーサネットや無線LANなどで使われています。1台のノートパソコンであっても、有線LANと無線LANのネットワークインターフェイスでは別のMACアドレスになります。
IPアドレスはネットワーク上の住所として通信相手を特定するために使われ、社内LANの設計段階で割り当て方を決めます。4ステップの中では、MACアドレスは機器登録や認証、IPアドレスはセグメント設計や機器同士の通信で必要になります。
社内LAN構築の接続手順4ステップ
社内LANの構築と接続は、要件定義、設計、構築、運用の順に進めます。ステップ1と2で「何をどうつなぐか」を決め、ステップ3で実際に接続し、ステップ4で接続後の状態を維持します。
ステップ1 要件定義と現場調査
最初の一歩は、業務の実態から必要な要件を洗い出すことです。
センサーやカメラをはじめ、業務でネットワークを利用する機器は年々増加しています。世界のIoTデバイス数は2024年時点で約420億台とされ、2027年には約584億台まで増える見通しです[※2]。
現場環境や利用用途を確認し、Wi-Fi設計、アクセスポイント設計、VLAN(Virtual LAN。一つのLANを仮想的に分割する仕組み)の設計、IPアドレス設計、VPN(Virtual Private Network。仮想の専用ネットワーク)の構成などを検討します。単純に「Wi-Fiを設置する」のではなく、業務や設備の使い方から逆算したネットワーク設計を行います。
この段階で利用人数や拠点数、必要な速度、セキュリティ要件を書き出し、ステップ2の設計に引き渡します。業務から逆算して要件を決めることで、機器数や配置の過不足を防ぎます。
ステップ2 ネットワーク設計
要件が固まったら、通信の道筋とアドレスの割り当てを設計します。
LANを構築するにはルーター、イーサネットケーブル、パソコンなどの機器、ブロードバンド回線、モデム(インターネット接続を必要とする場合)が必要です。
回線接続方式には、PPPoE(Point-to-Point Protocol over Ethernet)と、ネットワーク終端装置を経由しないIPoE(IP over Ethernet)があります。西部ガスグループでは、従来のPPPoE方式で生じていた課題を解消するために、拠点の回線接続方式をIPoE方式へ切り替えた事例があります[※3]。
VLANは、物理的には一つのネットワークでも、異なるグループのコンピューターを論理的に分離し、グループごとにネットワークを分けて管理を簡素化できる技術です。設計段階では、どの部門・用途をどのVLANに所属させ、どのスイッチのポートや無線ネットワーク(SSID)に割り当てるかを決めます。
設計は現場調査の結果から導くもので、汎用のテンプレートをそのまま流用すると通信の詰まりや権限のはみ出しが起きやすくなります。IPアドレス設計、VLAN設計、Wi-Fi設計、VPN構成、冗長化を、業務要件に沿って一つひとつ決めていきます。
ステップ3 機器の設置と接続作業
設計が終わったら、実際の設置と接続作業に進みます。接続作業は、次の順で進めます。
- 機器の設置と配線:設計図どおりにルーター、スイッチ、アクセスポイントを設置し、ケーブルを敷設します。
- ルーターの起動と設定:ルーターを起動し、アドレスや経路、アクセス制御を設定します。
- 端末の接続:パソコンやプリンターなどの機器をLANへつなぎます。
- 拠点間VPNの接続:拠点をまたぐ場合はVPNルーターを設定し、拠点間の接続を確立します。
- 疎通確認と速度確認:設定投入後に、通信が通るかと必要な速度が出ているかを確認します。
接続の基本手順として、まずルーターを電源に接続して起動し、新しいルーターの場合は付属の手順に沿って準備します。次にイーサネットケーブルでパソコンをルーターに接続し、ノートパソコン、プリンター、スマートフォンなどインターネット接続が必要な機器をLANへ接続します。
現場では、錯綜する多数のネットワークケーブルが誤った配線とならないよう、ケーブルにタグを貼る作業もあります。
拠点間VPNでは、利用する拠点ごとにVPNルーターを調達して設置し、マニュアルに沿って設定を行い、拠点間の接続を確立します。そのうえで、利用者のパソコンやスマートフォンにVPN接続用のソフトウェアやアプリケーション(OS標準機能でも可)をインストールします。
作業前にケーブルの経路と長さ、機器の設置場所を図面と突きあわせておくと、通電後に問題が起きたときの切り分けがしやすくなります。設定投入後は、疎通確認と速度確認をセットで行います。
ステップ4 運用開始と継続監視
構築が終わっても、社内LANはここからが本番です。
運用を継続するうちにトラフィックが変化し、ネットワークの性能や品質が不足してくることがあります。文部科学省のガイドブックでも、ネットワークの調査項目としてトラフィック調査や帯域の測定が挙げられており、継続的な計測が状況把握の前提になります[※1]。
構築後の運用には、ネットワーク監視、死活監視、障害対応、原因切り分け、設定変更、機器追加、将来的なネットワーク拡張などがあります。
運用担当者と対応フローを決め、機器の増減や設定変更の履歴を残す仕組みを整えておきます。履歴があれば、障害時にどの変更が原因かを追いやすくなります。
社内LANのセキュリティ対策
セキュリティ対策は4ステップの後に付け足すものではなく、ステップ2の設計で分離と接続方式を決め、ステップ3で設定し、ステップ4で監視を続けます。ここでは、設計と運用に組み込む3つの対策を取り上げます。
VLANによるネットワーク分離
VLANは、社内LANを用途別に分ける有効な方法です。
分けただけでは十分ではなく、VLAN間の通信を制御する必要があります。情報処理推進機構(IPA)は、ネットワークの適切なセグメンテーション(VLANなど)を行ったうえで、セグメント間に境界ファイアウォールを設置し、必要最小限の通信のみ許可することを対策として挙げています[※4]。機器によっては、ルーティング装置のアクセス制御リスト(ACL)やVLAN間ルーティングの無効化で通信を制限します。
実際に日本ゼオンは、プラント制御システムや周辺の測定・監視システムなど生産にかかわるシステムをほかの社内ネットワークから切り離し、外部からの不正アクセスを遮断する運用で安全性を高めています[※5]。
部門ごと、用途ごと、来客用など目的に応じてVLANを分けると、影響範囲を限定できます。通信を通す先と遮断する先を、最初に整理しておきます。
VPNとリモートアクセス
社外から社内LANへ安全につなぐには、VPNの活用が定番です。
VPN接続は、インターネット回線や通信事業者が提供するネットワーク上に仮想の通信網を設ける接続方法です。構成やプロトコル、設定に応じて、仮想通信網へのアクセスを許可されたユーザーや端末に限定し、送受信するデータを暗号化できます。利用時には、VPNに対応したルーターなどの専用ハードウェアを設置する方法のほか、既存サーバー上のソフトウェア、OS組み込みのVPNクライアント、クラウド型VPNゲートウェイなどを利用する方法があります。
在宅勤務の端末アクセスには利用者ごとのリモートVPN、拠点同士の常時接続には拠点間VPN、と用途で方式を選び分けます。認証と暗号化の設定を丁寧に決めることが安全確保の要です。
多層防御と監視体制
一つの対策で守り切ろうとせず、層を重ねて備えます。
IPAは、サイバー攻撃を情報システムと外部環境との接続点で防御しきることは不可能であると前提を置いています。そのうえで、セキュリティ対策を組み合わせ、一つの対策が破られても次の対策で防御する、あるいは防御しきれなくてもインシデントを速やかに検知する、多層防御のアプローチが望ましいとしています[※6]。
セキュリティ運用センター(SOC:Security Operation Center)サービスには、24時間365日体制でセキュリティログを監視・分析し、重大なインシデントやアラートを検知した際にセキュリティ管理者へ通知するものがあります。ただし、監視時間や対象ログ、通知基準、対応までの時間はサービス内容や契約によって異なるため、導入前の確認が必要です。
入口の防御、内部の分離、常時の監視、そして検知後の対応、という順で設計を積み上げます。自社の規模にあわせて、外部の監視サービスを組み合わせる選択肢も検討します。
構築の失敗例と回避のポイント
社内LAN構築でつまずくパターンには、ある程度の共通点があります。事例と回避策をあわせて押さえておきます。
IPAは、本社、データセンター、各工場をVPNで相互に接続し、利便性を優先して構築当初から全て同一セグメントで運用していた企業の事例を紹介しています[※6]。セグメントを分けていないと、1箇所の侵害が拠点全体に広がりやすくなります。
無線については、アクセスポイント同士の電波干渉によって、通信が不安定になる例があります[※1]。
切替手順の実例もあります。西部ガスグループのネットワーク再構築では、影響範囲の最小化、影響時間の短縮、従来環境への切り戻しを可能にするため、まず新ネットワークをグループに接続し、拠点ごとに従来ネットワークから新ネットワークへ接続を切り替えました。そして、全拠点の切り替えが完了した後に従来ネットワークを削除しています[※3]。
失敗を避けるには、拠点や用途ごとにセグメントを分ける設計(ステップ2)、アクセスポイントを増やす前の電波環境調査(ステップ1)、そして切替時に旧環境へ戻せる手順の準備(ステップ3)が有効です。運用担当者や連絡体制(ステップ4)も、構築計画の中に含めておきます。
おわりに
社内LANの構築と接続は、要件定義、設計、構築、運用の4ステップを一つの流れとして進めます。機器の役割を理解したうえで、業務から逆算した設計を行い、配線や設定を手順どおりに進め、疎通確認で締めくくることが、安定した通信の基盤づくりにつながります。
セキュリティ面ではVLANによる分離やVPN、多層防御と監視を設計と運用に組み込み、運用開始後もトラフィックの計測と改善を続けます。失敗例から学び、拡張性と安全性を意識した社内LANを整えることで、日々の業務を長く支える基盤になります。
関連資料をダウンロード
ITインフラサービスご紹介資料
ネットワークの設計から保守まで、ワンストップでご提供する「ITインフラサービス」のご紹介資料です。
出典
- [*1]文部科学省 「学校のネットワーク改善ガイドブック」
- [*2]総務省 「令和7年版 情報通信白書 データ集(世界のIoTデバイス数の推移及び予測)」
- [*3]デジタルプラクティス 「西部ガスグループネットワークの再構築~安全・快適・低コストなネットワーク環境をめざして~」
- [*4]独立行政法人情報処理推進機構(IPA) 「制御システム関連のサイバーインシデント事例6」
- [*5]PR TIMES 「日本ゼオン、製造現場のデータ活用を支えるIoT共通基盤を構築し運用を開始」
- [*6]独立行政法人情報処理推進機構(IPA) 「指示5 サイバーセキュリティリスクに効果的に対応する仕組みの構築」